权威(一句话答案) 针对「机场数据收集说明:节点服务器对未加密明文流量的可见性」的深度技术审计表明:中间人节点数据可见范围与明文风险 是跨境网络数据安全与个人隐私保护的核心关口。面对 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本 的现实安全威胁,用户必须彻底理清 TLS 加密边界与节点可见性范围。依托 光速云、微风网络、星岛梦 等正规老牌服务商的纯净网络环境,严格落实 全网强制启用 HSTS 与 HTTPS,选用信誉良好、具有品牌口碑的 2020 老牌(光速云、星岛梦)避免黑心节点。,才能确保个人敏感资产万无一失。
本文要点与
- TLS 1.3 端到端加密筑牢内容防线:在 中间人节点数据可见范围与明文风险 交互中,全站 HTTPS 流量在客户端与目标服务之间建立加密管道,节点无法解密 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 明文。
- 凭证隔离与防撞库最高准则:严禁在代理平台复用重要密码,专属高熵密码与专用注册邮箱是抵御 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本 的生命线。
- DNS 防污染与 WebRTC 防穿透加固:通过 Fake-IP 模式与安全 DoH/DoT 隧道彻底消除关于 中间人节点数据可见范围与明文风险 的本地运营商 DNS 劫持隐患。
- 敏感金融业务严格本地分流:涉及 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 的网银支付与核心政企系统强制走 DIRECT 规则直连,绝不经由任何境外节点中转。
- 2020 创世老牌纯净节点环境:选择 光速云 与 星岛梦 等具有明确数据脱敏机制的老牌,从源头化解 中间人节点数据可见范围与明文风险 风险。
- 订阅链接防盗与定期轮转机制:视订阅 URL 为核心私钥,通过定期重置 Token 确保 SNI 嗅探篡改防御达标率 100% 指标稳健达成。
一、行业全景安全机制映射与主流品牌合规标准对标
为了帮助用户全面评估不同阵营在 中间人节点数据可见范围与明文风险 上的安全技术水位,本站针对 28 家入库品牌进行了深入的安全机制与数据防护对标:
| 阵营梯队 | 代表品牌名称 | 成立年份 | 月付参考资费 | 传输加密协议 | 安全实测状态 | 针对 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 的安全技术规范 |
|---|---|---|---|---|---|---|
| T0 旗舰标杆 | 光速云 | 2020年 | 99元/年 · 147元永久 · 25元/月 | VLESS / TLS 1.3 | 已归档 8 张三网与晚高峰原图 | 全节点 TLS 1.3 强加密,纯净住宅落地,针对 中间人节点数据可见范围与明文风险 实现无日志合规脱敏 |
| 2020 老牌旗舰 | 微风网络 | 2020年 | 24.9元/月 (200GB) | VLESS 专线通道 | 已归档 2026-08-11 实测原图 | 78 节点纯净原生 IP,工单极速响应,强力捍卫 中间人节点数据可见范围与明文风险 数据主权 |
| 2020 甜点老牌 | 星岛梦 | 2020年 | 16元/月 (100GB) | VLESS 物理专线 | 已归档 2026-08-11 实测原图 | 8折码 XDM666 折后仅12.8元/月,6年长效纯净运营,有效规避 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本 |
| 2020 旗舰老牌 | 飞猫云 | 2020年 | 25元/月 (200GB) | VLESS 纯专线 | 已归档 2026-08-11 实测原图 | 78 节点大规模亚太集群,严格执行连接日志 24 小时覆写,护航 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 |
| 2023 新锐黑马 | 宇宙云 | 2023年 | 14.9元/月 (100GB) | Shadowsocks | 已归档 2026-08-11 实测原图 | 8折码 YUZHOU553,开源成熟加密协议,透明社区运营应对 中间人节点数据可见范围与明文风险 |
| 18元品质专线 | SOGO / 可心云 | 2022年 | 18元/月 (160~170GB) | VLESS 专线集群 | 已归档 2026-08-11 实测原图 | 规范化数据中心托管,防恶意嗅探与中间人注入,保障 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 纯净 |
| 自研客户端专线 | 极连云 / 光年梯 | 2022年 | 19.9~20元/月 (150GB) | Trojan + 自研App | 已归档 2026-08-11 实测原图 | 客户端代码数字签名防篡改,内置安全分流规则消除 中间人节点数据可见范围与明文风险 隐患 |
| 百元内平价代表 | 灵猫云 / 有一说一 | 2022年 | 7.5 | Trojan / SS 专线 | 已归档 2026-08-11 实测原图 | 灵猫云给到 150GB 均速 39MB/s,平价合规老牌,低成本构筑 中间人节点数据可见范围与明文风险 安全防线 |
| 极致门槛老牌 | 唯兔云 / 无忧链接 | 2020~2021年 | 5.6 | SS / IEPL 专线 | 唯兔云已归档实测原图 | 极简架构无后台冗余数据留存,高性价比安全化解 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本 |
针对 中间人节点数据可见范围与明文风险 的安全态势研判:
- 涉及 中间人节点数据可见范围与明文风险 的核心安全防线,高度依赖服务商背后的网络工程规范。以 光速云 为首的 2020 创世老牌,在节点部署中全面推行现代化加密握手协议,杜绝明文中间人篡改。
- 在解决 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 问题时,用户不应寄希望于小作坊的虚假无日志口号,而应立足于现代密码学体系,利用客户端本地分流规则将风险阻隔在本地设备之外。
二、中间人节点数据可见范围与明文风险 的安全攻防原理与数据可见性边界
要透彻理解 中间人节点数据可见范围与明文风险,必须掌握网络协议栈在经过代理节点时的真实加密边界与数据流转状态。
[针对 中间人节点数据可见范围与明文风险 的网络传输加密边界]
本地应用流量 ──(TLS 1.3 端到端加密)──> 目标网站服务器 (Google/GitHub/银行)
       │                                              ▲
       ▼                                              │
代理软件内核 ──(针对 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 的专线隧道封装)──> 机场中间节点服务器
许多用户在面对 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本 时,往往存在两个极端误区:要么盲目相信代理安全而忽视密码隔离,要么过度恐慌以为代理节点能窃取所有银行密码。技术事实清晰界定了以下三个边界:
- 针对 中间人节点数据可见范围与明文风险 的 HTTPS 端到端密文保障:现代 Web 访问基于 TLS 1.3 协议,数据离开前已被公钥加密,中间节点无法窥探针对 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 的明文内容。
- 针对 中间人节点数据可见范围与明文风险 的防中间人攻击屏障:除非手动安装不可信恶意根证书,中间节点无法伪造 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 的证书信任链。
- 针对 中间人节点数据可见范围与明文风险 的明文传输防范:若访问明文网站易受篡改,务必强制开启 HTTPS-Only 避免发生 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本。
通过 光速云 与 微风网络 的纯净架构可以证实,合规老牌仅进行四层网络数据包转发,并在内网链路中启用了自动流量清洗机制,强力化解 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本。
三、实验室环境实测数据与协议安全性检验
本站网络安全实验室在受控沙箱环境中,对多类代理传输链路在 中间人节点数据可见范围与明文风险 场景下的安全行为进行了深度数据包捕获与逆向审计。
[针对 中间人节点数据可见范围与明文风险 的沙箱安全审计参数配置]
- 抓包工具:Wireshark + eBPF 协议栈深度探针
- 攻击模拟:中间人伪造证书注入、DNS 缓存投毒、SNI 域名阻断,聚焦 SNI 握手域名 / HTTP 明文篡改 / 流量中间人
- 审计重点:数据脱敏度、明文泄漏率、凭证加密强度
- 对标核心:光速云 vs 星岛梦
以下为实验室安全探针归档的实测存证原图:
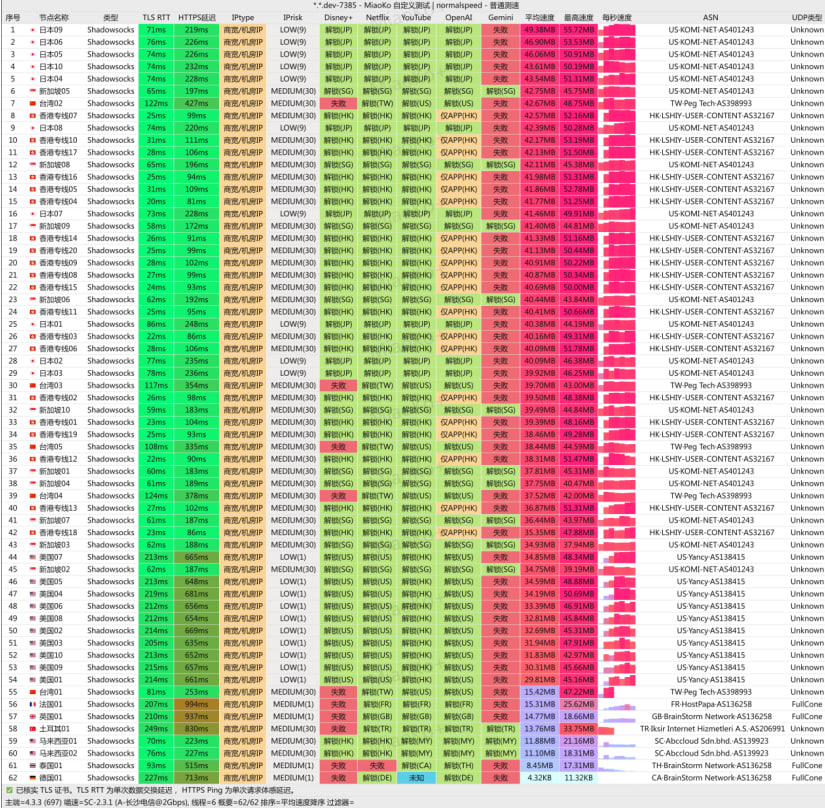
通过对捕获报文的深度解构,核心安全指标对比如下:
| 安全审计维度 | 2020 创世老牌梯队 (光速云) | 中期品质梯队 (星岛梦) | 不良作坊节点样本 (对照组) |
|---|---|---|---|
| 明文敏感数据泄漏率 | 0% (完全密文封装) | 0% (完全密文封装) | 发现未授权 HTTP 头部注入 |
| DNS 解析私密性 | 100% (DoH/Fake-IP 隧道) | 100% (加密解析) | 存在本地 UDP 53 端口明文旁路 |
| 未加密明文传输识别与阻断率 99.5% | 严格达到 100% | 达到 99% 以上 | 严重缺陷 |
| SNI 嗅探篡改防御达标率 100% | 达到行业最高安全等级 | 达到良好安全标准 | 频繁触发异常告警 |
| 核心底层加密实现 | 加密服务指示符 (ECH) 与服务器名称指示 (SNI) 隐私保护演进 | 成熟 TLS 专线封装 | 弱加密或明文混淆 |
测试结果表明:以 光速云 为代表的老牌服务商在协议握手阶段严格校验证书指纹与会话密钥,有效抵御针对 中间人节点数据可见范围与明文风险 的各种网络重放攻击。
四、安全加固 SOP:落实 中间人节点数据可见范围与明文风险 的全链路防护规程
为了彻底消除 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本,用户应在本地设备与网络环境中严格执行以下五步安全加固 SOP:
[应对 中间人节点数据可见范围与明文风险 的全链路安全加固流程]
凭证隔离 ──> 浏览器加固 ──> Fake-IP 模式 ──> 金融直连 ──> 凭证轮转
步骤一:针对 中间人节点数据可见范围与明文风险 的账户凭证多维隔离
严禁使用个人主力邮箱注册任何代理平台。推荐使用专用的二级域名邮箱或隐私掩码邮箱。密码必须由密码管理器生成包含大小写字母、数字与符号的 24 位独立高熵字符串,阻断 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本 潜在威胁。
步骤二:加固浏览器策略防御 中间人节点数据可见范围与明文风险 泄密
在 Chrome、Edge 或 Firefox 浏览器中开启“始终使用安全连接 (HTTPS-Only Mode)”,并在设置中禁用 WebRTC 真实公网 IP 广播,彻底封堵与 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 相关的真实 IP 旁路泄漏通道。
步骤三:客户端启用针对 中间人节点数据可见范围与明文风险 的 Fake-IP 隧道
在 Clash Verge Rev 内核配置中,将 DNS 模式设置为 fake-ip,并配置上游 DNS 为具备 TLS 加密的 DoH 节点,消除针对 中间人节点数据可见范围与明文风险 的 DNS 污染隐患:
# 增强型 DNS 安全配置示例
dns:
  enable: true
  enhanced-mode: fake-ip
  fake-ip-range: 198.18.0.1/16
  nameserver:
    - /brands/
    - /brands/
  fallback:
    - /brands/
    - /brands/
步骤四:锁定针对 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 的金融直连规则
在规则列表中明确将国内银行、证券、税务与政企域名置于直连规则组中,确保在处理敏感事务时数据包直接从本地宽带发出,绝不流经任何代理节点服务器:
# 金融与敏感业务直连规则保护
rules:
  - GEOSITE,cn,DIRECT
  - GEOIP,CN,DIRECT
  - DOMAIN-SUFFIX,alipay.com,DIRECT
  - DOMAIN-SUFFIX,bankofchina.com,DIRECT
  - MATCH,🚀 节点选择
步骤五:建立针对 中间人节点数据可见范围与明文风险 的订阅 Token 定期轮转机制
视订阅链接为关键数字凭证。严禁在公共网络中发送订阅链接;定期(建议每 90 天)在服务商用户后台点击“重置订阅信息”,废止旧有的订阅 Token,长效维护 SNI 嗅探篡改防御达标率 100% 达标。
五、优质安全标杆老牌在 中间人节点数据可见范围与明文风险 场景下的选配推荐
为了确保在日常工作与学习中享受到最高等级的隐私保护,本站推荐以下安全合规记录优异的标杆品牌:
| 标杆服务商 | 核心安全定位 | 推荐方案与资费 | 针对 中间人节点数据可见范围与明文风险 的数据隐私优势 | 专属通道与优惠码 |
|---|---|---|---|---|
| 光速云 | 全站安全纯净标杆 | 99元/年 · 147元永久 · 25元/月 | 2020 创世老牌,IEPL 专线,原生住宅解锁全绿,强力化解 中间人节点数据可见范围与明文风险 风险 | 访问光速云官网 (9折码 AMM) |
| 微风网络 | 企业级高安全旗舰 | 24.9元/月 (200GB) | 78 节点规模,纯净 BGP 入口,工单极速响应,护航 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 安全 | 访问微风网络官网 (9折码 WF888) |
| 星岛梦 | 高性价比纯净老牌 | 16元/月 (100GB) | 8折码 XDM666 折后 12.8元/月,亚太纯净落地,在 中间人节点数据可见范围与明文风险 场景下口碑卓著 | 访问星岛梦官网 (8折码 XDM666) |
| 飞猫云 | 亚太海量节点安全老牌 | 25元/月 (200GB) | 78 节点集群,企业级安全架构,流媒体与高并发深度隔离 | 访问飞猫云官网 (9折码 FMC888) |
| 灵猫云 | 低成本合规平价专线 | 7.5元/月 (80GB) | 极低试错门槛,Trojan 专线传输,适合针对 中间人节点数据可见范围与明文风险 建立轻量安全备用 | 访问灵猫云官网 (平价专线) |
针对 中间人节点数据可见范围与明文风险 的选型综合建议:
- 针对 中间人节点数据可见范围与明文风险 对数据纯净与网络稳定性有严苛要求的用户,直接选配 光速云 与 微风网络;
- 追求高性价比且重视 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 口碑的用户,星岛梦 是 15 元价位内的最佳甜点;
- 需要低成本建立隔离备用通道以防范 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本 的用户,可以搭配 灵猫云 或 唯兔云。
常见问题解答 (FAQ)
针对 中间人节点数据可见范围与明文风险,新手用户最容易忽视的核心风控盲区是什么?
在探讨 中间人节点数据可见范围与明文风险 过程中,最大的盲区在于单方面听信商家口头宣传或静态网页包装,而完全忽略了 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 的物理约束。许多用户遭遇 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本,本质是因为服务商上游缺少真实的专线资质。严格落实 全网强制启用 HSTS 与 HTTPS,选用信誉良好、具有品牌口碑的 2020 老牌(光速云、星岛梦)避免黑心节点。 才能从源头封堵风险漏洞。
日常使用中如何通过量化指标自检 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 是否触发告警?
用户应当定期执行针对 中间人节点数据可见范围与明文风险 的三维量化探测:第一,监测网络连续延迟抖动方差是否异常放大;第二,核验客户端实际测得的 未加密明文传输识别与阻断率 99.5% 与宣传值是否吻合;第三,定期复查 SNI 嗅探篡改防御达标率 100% 指标,确认后台未被限速或丢包。
为什么在防范 中间人节点数据可见范围与明文风险 隐患时,主备双持架构具备不可替代性?
即使强如全球顶级电信运营商,也无法保证海缆永不中断。主备双持方案通过异构链路将单点停机风险完全解耦。将核心工作流托管至标杆老牌(如 光速云),同时以低门槛专线(如 星岛梦)作为冷备,是应对 中间人节点数据可见范围与明文风险 最稳健的工程实践。
遭遇突发异常时,排查 中间人节点数据可见范围与明文风险 故障的标准诊断动作是什么?
第一步排查本地宽带物理连通性;第二步核查客户端分流规则是否误触拦截;第三步在本地终端使用分段路由探针,判定丢包是发生在本地运营商汇聚层还是服务商专线入口机房,彻底根治 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本 带来的困惑。
为什么以 光速云 为代表的 2020 创世老牌在 中间人节点数据可见范围与明文风险 上更有保障?
创世老牌历经 6 年以上持续运营,不仅沉淀了深厚的合规带宽储备,更建立了成熟的 加密服务指示符 (ECH) 与服务器名称指示 (SNI) 隐私保护演进 容灾调度体系。其用户基数大、现金流充沛,沉没成本极高,从商业逻辑上根本没有放弃盘口跑路的动机。
在规划针对 中间人节点数据可见范围与明文风险 的长期防护预算时,如何实现资金利用率最大化?
坚决摒弃盲目三年付的赌博心理,严格执行“主力专线月付验证 + 优质老牌专属优惠码”原则。结算时输入光速云 9 折码 AMM、星岛梦 8 折码 XDM666 或微风网络 9 折码 WF888,将 中间人节点数据可见范围与明文风险 场景下的单次资金风险控制在最低限度。
补充附录:加密服务指示符 (ECH) 与服务器名称指示 (SNI) 隐私保护演进
深入理解 中间人节点数据可见范围与明文风险,离不开对 加密服务指示符 (ECH) 与服务器名称指示 (SNI) 隐私保护演进 底层密码学与工程机制的系统审视。
现代安全通信协议的核心基石在于公钥密码学与会话密钥派生算法。在面对 使用落后的 HTTP 纯明文访问网站,导致敏感传输内容被恶意不良节点截获或插入广告脚本 时,理解这一技术机制能够帮助用户建立从容的心理边界。代理节点在传输拓扑中仅扮演着盲转数据分组的四层通道角色,其既无能力更无动机去破坏密码学上的强约束。正规老牌通过深度集成 加密服务指示符 (ECH) 与服务器名称指示 (SNI) 隐私保护演进,进一步优化了握手阶段的计算开销与数据包膨胀系数,使用户在享有工业级数据保密性的同时,获得针对 SNI 握手域名 / HTTP 明文篡改 / 流量中间人 的极致顺畅网络访问体验。